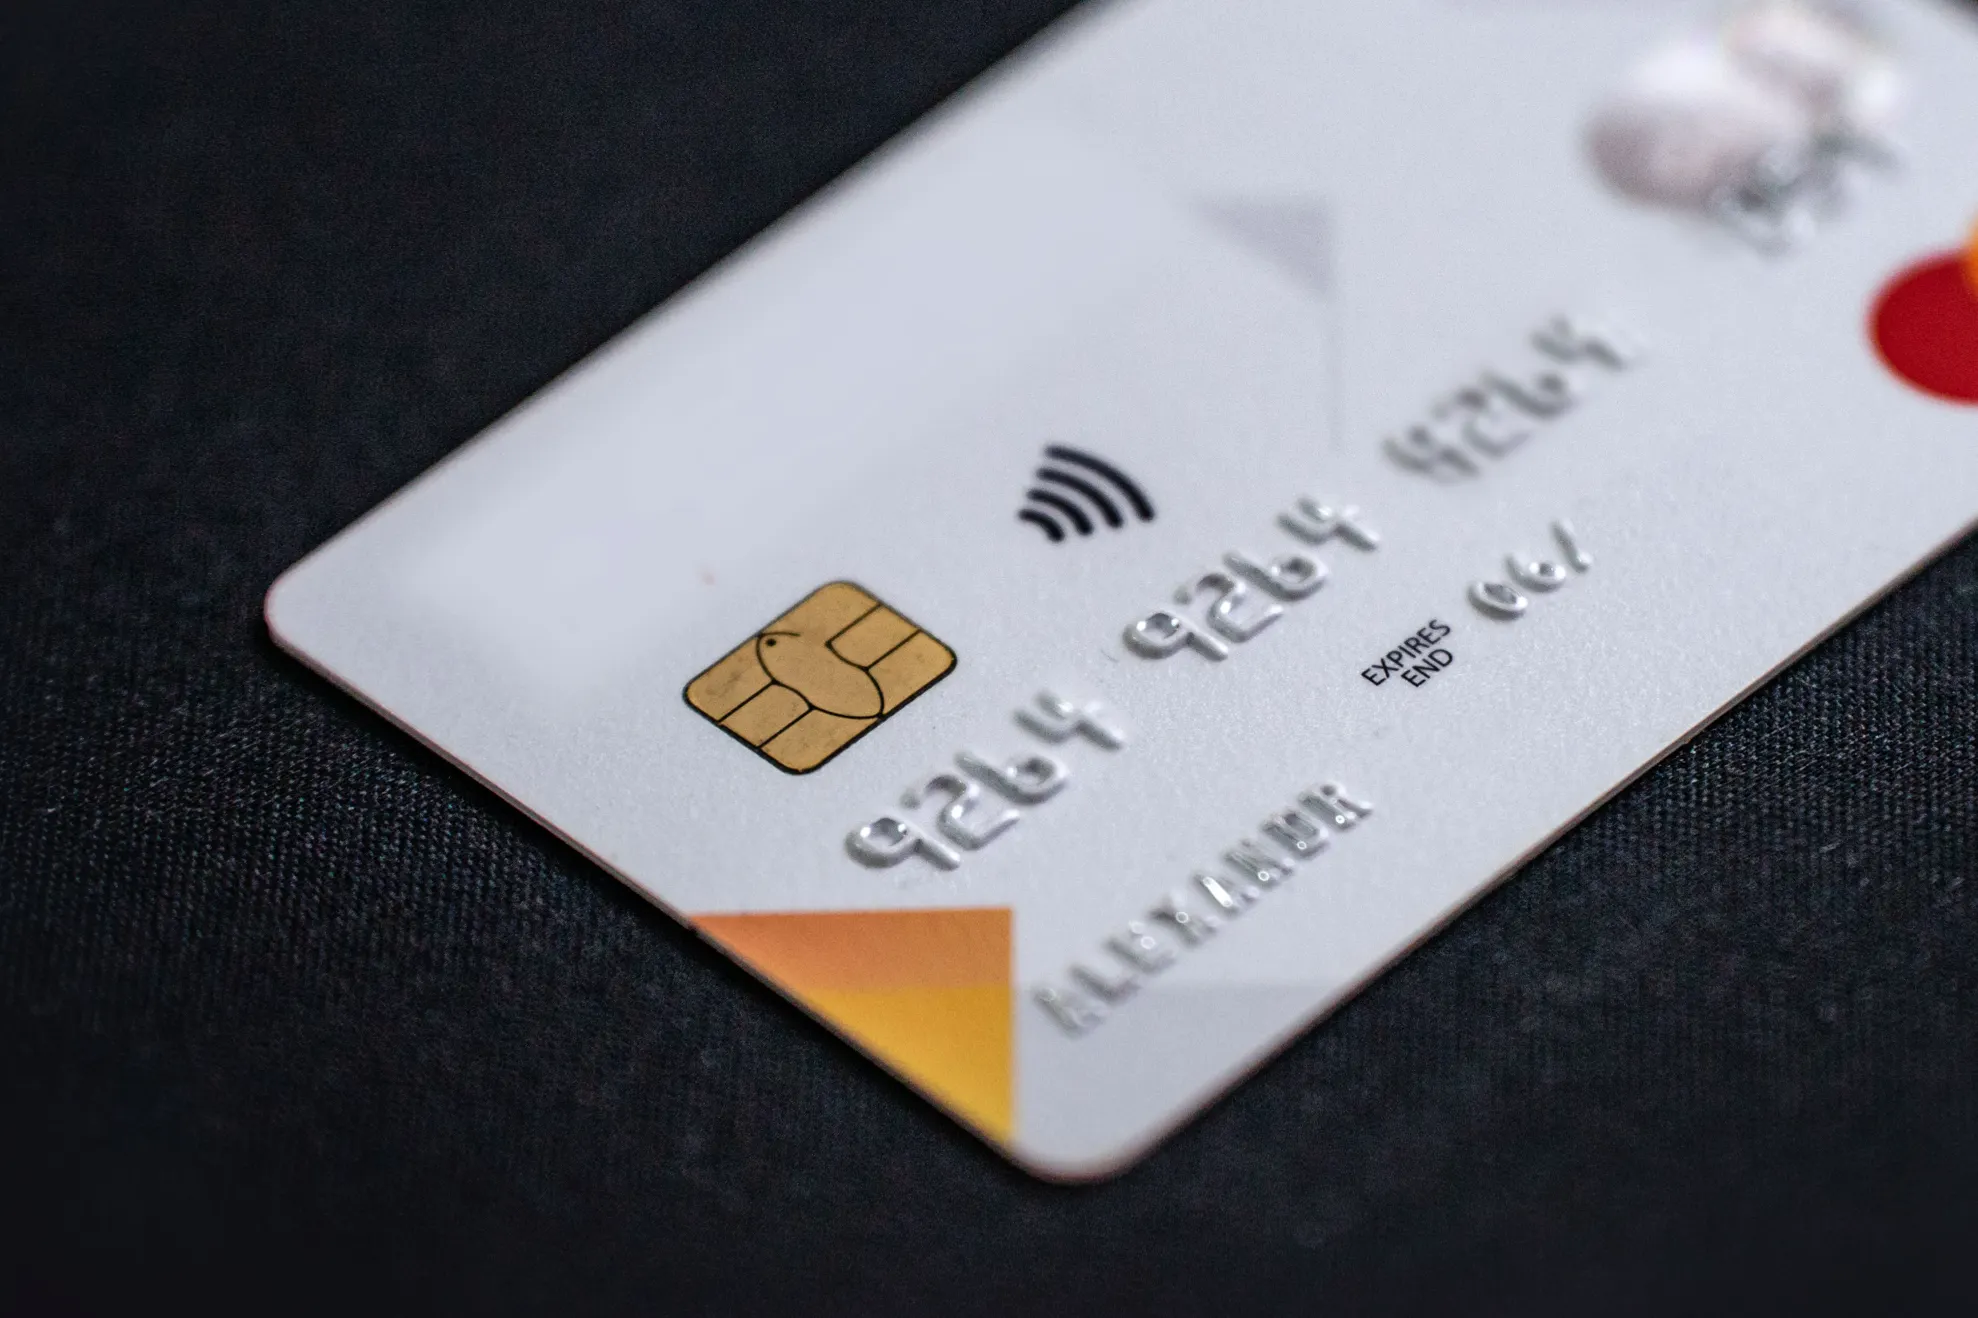
Un studiu prezentat la USENIX Security 2026 arată că infractorii pot efectua plăți cu carduri bancare expirate, chiar și după ce titularii au primit carduri noi, folosind o tehnică bazată pe NFC.
Cercetători de la Universitatea Massachusetts Amherst au identificat o vulnerabilitate în sistemele de plată care permite efectuarea de tranzacții neautorizate cu carduri expirate. Studiul a fost prezentat la conferința internațională USENIX Security 2026 și denumește acest fenomen „carduri de credit zombie”.
Taqi Raza, de la Colegiul de Inginerie al Universității Massachusetts, explică că expirarea cardului fizic nu echivalează automat cu închiderea contului bancar asociat. De exemplu, rambursările pentru produse returnate pot fi procesate în cont chiar dacă cardul inițial nu mai este valabil.
Pentru a demonstra exploatarea acestei breșe, echipa de cercetare a utilizat două smartphone-uri obișnuite și un software care emulează plățile contactless prin tehnologia NFC. Primul dispozitiv extrage datele de pe cardul fizic, iar al doilea modifică data de expirare înainte de transmiterea către terminal, păcălind astfel sistemul de plată.
“
Data de expirare, tipărită și stocată pe card, este singura modalitate prin care terminalul de plată poate stabili dacă acesta este activ sau nu. Această informație nu este însă protejată criptografic. De aceea, o putem modifica ușor și putem păcăli terminalul
— a explicat Raja Hasnain Anwar, doctorand în cadrul laboratorului Khwarizmi și autor principal al studiului Raja Hasnain Anwar
Anwar a precizat că infractorii nu au nevoie să cunoască data reală de expirare a noului card; introducerea unei date viitoare oarecare este suficientă pentru ca tranzacția să fie procesată în anumite condiții. Din exterior, astfel de plăți sunt indistinguibile de tranzacțiile obișnuite efectuate cu portofele digitale.
Vulnerabilitatea apare deoarece unele bănci nu compară datele primite de la terminal cu informațiile verificate ale cardului, iar certificatul digital al cheii de securitate rămâne adesea valabil mai mult timp decât cardul însuși. Cercetătorii au demonstrat succesul atacului și în condiții reale, inclusiv în restaurante și magazine alimentare locale, pe diferite modele de terminale.
Deși portofelele digitale beneficiază de mecanisme de securitate suplimentare care le fac mai rezistente la acest tip de atac, specialiștii avertizează că utilizatorii nu trebuie să considere expirarea cardului o garanție a siguranței. Este recomandat să se evite aruncarea intactă a cardurilor vechi și să se monitorizeze operațiunile din cont, chiar și după închiderea definitivă a acestuia.
Distribuie articolul
Urmărește știrile Realitatea de Prahova și pe Google News